Franse supermarktkoelingen gehackt; ook Nederlandse ketenpartijen lopen risico
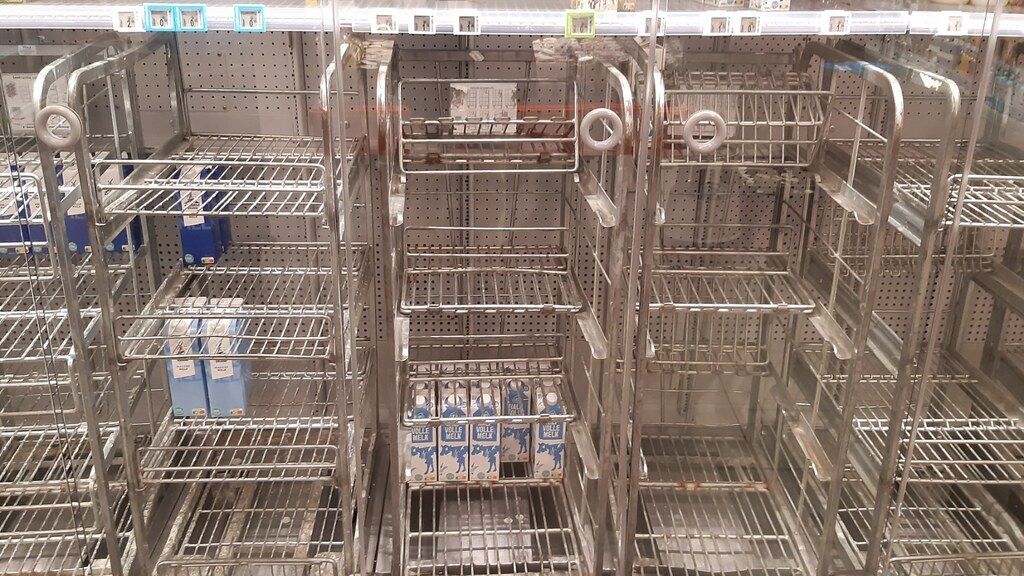
In Frankrijk ontregelden hackers de ontdooifunctie. Hoe kon dat gebeuren? Kan dat bij ons ook?
Ongeveer gelijktijdig met het cybersecurity-incident bij Ahold werden honderden Franse supermarkten gehackt. Na de aanval op hun koel- en vriesinstallaties moesten zij voor miljoenen aan verse en diepgevroren levensmiddelen weggooien. De hackers misbruikten volgens Intermarché de ontdooifunctie, waardoor de temperatuur opliep. Maar hoe kon dat gebeuren?
Honderden vestigingen
De aanval vond plaats in de nacht van 11 op 12 oktober. Onder meer Intermarché, Netto, Coopérative U, Carrefour, E.Leclerc en Monoprix meldden getroffen winkels. Opgeteld ging het om honderden vestigingen, waar zowel de koel- en vriesmeubels als de koelcellen ontregeld werden.
Ontdooisysteem
Een vriezer op afstand uitschakelen is voldoende om de inhoud te laten ontdooien. Maar door alleen de koeling uit te schakelen, komt de temperatuur niet zomaar boven die van de winkel uit. Dus hoe konden Franse supermarktkoelingen dan volgens de berichten in enkele uren 50 graden bereiken?
Intermarché verklaarde tegenover persbureau AFP dat de aanvallers op afstand een ontdooisysteem hadden gemanipuleerd. Ook RTL France en La Dépêche beschreven hoe een ontdooisysteem werd geforceerd, waardoor het juist warmte ontwikkelde.
Verdamper
Een beetje techniek: een koelinstallatie haalt warmte op uit de te koelen ruimte, waarna die aan de buitenlucht wordt afgegeven. Daarbij is een rol weggelegd voor de zogenoemde ‘verdamper’, die tijdens dat proces zelf kouder wordt. Beetje bij beetje ontstaat er een ijslaagje rond de verdamper. Dat ijs moet af en toe worden verwijderd, om de installatie goed te laten functioneren.
Voor dat ontdooien bestaan verschillende technieken. Elektrisch elementen bijvoorbeeld, verwarmen de verdamper. Andere installaties gebruiken heet gas om het ijs te verwijderen. Danfoss, fabrikant van veel van de getroffen Franse systemen, beschrijft beide verwarmingsmethoden in zijn productdocumentatie. Er bestaan ook systemen die voor het ontdooien omgevingslucht gebruiken, blijkt uit een Danfoss-handleiding.
De gekozen techniek bepaalt dus hoe een installatie van zijn overtollige ijsvorming afkomt. Maar welke methode in welke getroffen Franse winkels werd gebruikt, blijkt niet uit de berichtgeving.
Extra warmte ontwikkelen
Wel is het zo dat bij een elektrische methode, of bij een hete gas-methode, warmte wordt toegevoegd aan onderdelen die normaal gesproken juist koud blijven - aan de verdamper onder meer. Dat maakt het verschil met een simpele stroomuitval wezenlijk. In dat laatste geval hoeft een hacker - bij wijze van spreken - alleen maar de digitale stekker uit het stopcontact te trekken om de koeling uit te zetten, inclusief die verdamper.
Maar zorgen dat er ook nog eens warmte wordt toegevoegd, gaat een desastreuze stap verder. Het gaat niet alleen veel sneller, ook kan de temperatuur in een koelmeubel daardoor uiteindelijk boven de omgevingstemperatuur uitkomen.
Hoger dan de 15 graden in de supermarkt. Maar niet noodzakelijk tot 50 graden, zoals veel media meldden. Waarschijnlijker is het, dat die 50 graden over de ontdooi-instelling gaat die gemeten kan worden in de buurt van de verdamper. Het gaat dus niet per se om de temperatuur in de gehele koel- of vriescel.
Onderbroken koudeketen
Een bericht van Le Monde bevestigt die gedachte. Volgens de krant “verhoogden de aanvallers de ontdooitemperatuur tot 50 graden” en verlengden zij de ontdooicyclus van één naar acht uur. De krant meldt dat alarmen daardoor later afgingen.
Charles Dezon, eigenaar van Intermarché in Gradignan, vertelde de krant dat de aanval vermoedelijk rond 23.00 uur begon. Een bezorger ontdekte om 04.00 uur een ondergelopen opslagruimte.
Vreemd is dan wel dat Le Monde optekent dat volgens Dezon “de temperatuur in de koelcel was opgelopen tot 50 graden”. In de totale cel? Laten we het houden op een interpretatiemisverstand. Hoe dan ook, de schade bedroeg 21.000 euro aan inkoopwaarde. Voor een dergelijke schade zou 50 graden trouwens niet eens noodzakelijk zijn: de Franse winkels moesten de getroffen voorraad sowieso weggooien, vanwege de onderbroken koudeketen.
Onderhoud op afstand
Koel- en vriesinstallaties beschikken over een remote-systeem. Dat maakt onderhoud op afstand mogelijk. Een monteur kan instellingen controleren of aanpassen zonder naar de winkel te rijden.
Hoe kwetsbaar zo’n systeem kan zijn, blijkt uit een onderzoek van Claroty, dat toevallig afgelopen augustus gepubliceerd werd. Claroty onderzocht de systematiek waarmee meerdere koelregelaars centraal kunnen worden beheerd. Via zo’n beheeromgeving zijn onder meer temperatuurgrenzen en meldingen instelbaar. De onderzoekers vonden duizenden rechtstreeks via internet bereikbare beheerinterfaces. Ook ontdekten zij beveiligingsproblemen die onder meer het omzeilen van de normale aanmelding mogelijk maakten.
Danfoss
Saillant is dat het onderzoek werd uitgevoerd aan de hand van een Danfoss-koelplatform. Het Deense Danfoss is de leverancier van veel van de getroffen Franse systemen. Danfoss zou de onderzoeksbevindingen in nieuwe firmware hebben verwerkt. Dat Danfoss-apparatuur centraal staat in deze case, wordt bevestigd door zowel het Belgische vakblad Gondola als NRC.
Fabrikant Danfoss liet via een persverklaring weten dat vooral verouderde besturingssystemen getroffen waren. Die werden niet meer ondersteund door patches. Ook tegenover AFP wees Danfoss op oudere systemen die geen updates meer krijgen. “En nieuwere systemen hadden volgens Danfoss hun kritische updates niet geïnstalleerd”, tekent NRC op.
Maatregelen
Het Claroty-onderzoek bewijst niet dat de in het onderzoek gevonden kwetsbaarheid (rond de remote-toegang) ook bij de Franse hack is gebruikt. Ook Reuters meldde dat de precieze wijze waarop aanvallers toegang kregen nog niet openbaar is gemaakt, omdat het onderzoek daarnaar nog loopt.
Wel heeft de Franse overheidsdienst CERT-FR inmiddels bevestigd dat talrijke besturingssystemen voor koelinstallaties zijn gecompromitteerd. Ook onderzoekt de Franse justitie het verband tussen de aanval en beginnende branden.
In het algemeen wordt geadviseerd om de instellingen te controleren, met name de ontdooiperioden. Ook wordt aangeraden om de beheerinterfaces af te schermen van rechtstreeks internetverkeer, omdat externe toegang tot de digitale besturing een belangrijke risicofactor kan zijn.
Waarschuwing voor de Nederlandse keten
Wat in Frankrijk gebeurde, is een wake-up call voor de Nederlandse voedselketen: in principe lopen alle bedrijven die voedsel maken, verwerken, bewaren, transporteren of verkopen zulke risico’s. Het kan gaan om een zuivelfabriek of een bakkerij, om koel- en vrieshuizen, AGF- en visgroothandels, geconditioneerd vervoer of supermarkten.
Dat zelfs koel- en vrieshuizen met zulke aanvallen te maken kunnen krijgen, bevestigt een medewerker van Van Kempen Koudetechniek in Tiel. “Dat kan bij een DC inderdaad ook gebeuren. Er zit een besturingssysteem op. Alles wat aan een draadje hangt, of wat remote onderhouden wordt, staat bloot aan dit soort risico’s.”
Van Kempen hanteert beveiligingsprotocollen, maar volgens de medewerker ligt de uiteindelijke verantwoordelijkheid bij de klant. Dat betreft bijvoorbeeld de vraag wie op afstand mag inbellen en op welke manier. “Maar vaak monitoren wij ook zelf het netwerkverkeer.” Acht of negen jaar geleden kon het bedrijf daardoor signaleren dat bij de bloemenveiling in Aalsmeer ongewoon veel netwerkverkeer te zien was. Aalsmeer zelf had ’t nog niet opgemerkt.
Ahold geeft voorbeeld
Ahold Delhaize lijkt de risico’s voor zichzelf, de klanten én de ketenpartners in ieder geval heel serieus te nemen. Naar aanleiding van ‘signalen’ heeft het bedrijf preventieve maatregelen genomen en alle branddeuren tussen de logistieke en digitale systemen voor de zekerheid dichtgegooid. Daarmee toont het bedrijf de verantwoordelijkheid die bij een marktleider past.
Nog geen bedreiging voor de mensheid
Overigens moet gezegd worden dat de concrete gevolgen voor de bevoorrading van Albert Heijn door de publieksmedia zwaar overdreven werden. De teneur was: ‘alle AH’s raken leeg’ en ‘hiermee wordt weer eens bewezen dat de voedselzekerheid in het geding is’. Maar die framing is niet op feiten gebaseerd. In werkelijkheid was de bevoorrading afhankelijk van het DC, van de (sub)categorie en van de vraag of het om snellopers gaat of niet.
Per saldo hadden heel veel vestigingen geen noemenswaardige tekorten. En mochten er toch tekorten dreigen, dan zijn er altijd nog franchisers zoals Cees van der Poel. “Cees vult zijn Albert Heijn zelf aan”, schrijft De Stentor. Cees ging gewoon zélf naar de groothandel. Die gelukkig niet gehackt was, dat dan weer wel.
Over de auteur
Martin Bongers is redacteur bij Logimerce. Ook schrijft hij voor vakbladen op het gebied van energie, installatietechniek, food en gezondheid. In een verder verleden was Bongers de eerste columnist voor het e-commercemagazine Twinkle. Tussendoor was hij directeur van een fulfilmentbedrijf, dat foodwebshops ontzorgde.
Bekijk alle berichtenReacties
Er zijn nog geen reacties.
Plaats een reactie
Je moet ingelogd zijn om een reactie te plaatsen.
Laatste nieuws
- Amazon vertegenwoordigt 63 procent van de Duitse online handel, maar concurrentie groeit
- EU-commissaris wil knellende verpakkingsregel vóór Black Friday versoepeld hebben
- easyShop.com live in 21 Europese landen
- Drukbedrijf breidt samenwerking met Picnic uit naar Duitsland en Frankrijk
- Vinted-ceo Thomas Plantenga: uitbreiding naar VS is grootste risico uit carrière
- Albert Heijn, Etos en Gall & Gall getroffen door IT-incident, bezorging en apps offline
- E-commercesector lanceert systeem voor opsporen van scamwebshops
- Kaufland live in Spanje
- Bpost en Ads & Data gaan samenwerken voor gerichte advertentiecampagnes
- Gratis retourneren weer mainstream? Geen sprake van
- Mollie lanceert vernieuwd Pay by Bank voor Nederland en het Verenigd Koninkrijk
E-commerce
Logistiek
Fulfilment
Over Logimerce.nl
Logimerce.nl is het online platform en heeft als doel het informeren, inspireren en bij elkaar brengen van professionals in e-commerce, logistiek en fulfillment.
Onze privacyverklaring
Contact
Zuid-Afrikaweg 1B
1432 DA Aalsmeer
E-mail: info@logimerce.nl